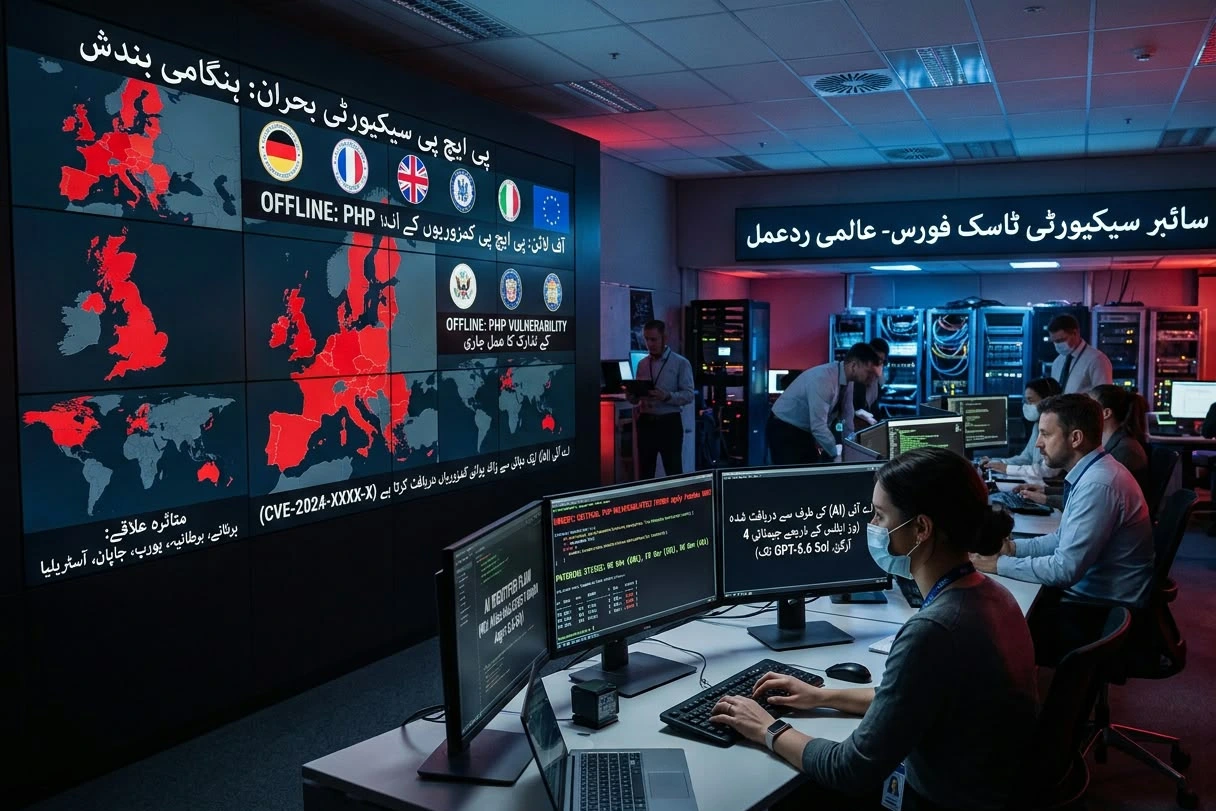
دنیا بھر کے انٹرنیٹ بنیادی ڈھانچے کو درپیش سائبر ایمرجنسی
لاہور(میاں افتخار احمد): دنیا بھر میں انٹرنیٹ کے بنیادی ڈھانچے اور ویب سائٹس میں استعمال ہونے والی مقبول ترین پروگرامنگ زبان پی ایچ پی میں انتہائی سنگین سکیورٹی خامیاں سامنے آنے کے بعد عالمی سطح پر سائبر سکیورٹی کی بحرانی صورتحال پیدا ہو گئی ہے جس کے نتیجے میں یورپ برطانیہ جاپان اور آسٹریلیا سمیت مختلف خطوں میں سرکاری ویب پورٹلز بلدیاتی اداروں کے نیٹ ورکس اور عمومی آن لائن خدمات شدید متاثر ہوئی ہیں جبکہ متعدد منتظمین نے سائبر حملوں سے بچاؤ اور ڈیٹا کی حفاظت کے پیش نظر اپنے اہم سرورز کو عارضی طور پر بند کر دیا ہے۔
ایک دہائی پرانی خامیوں کی نشاندہی میں مصنوعی ذہانت نے اہم کردار ادا کیا ۔ پی ایچ پی کے بنیادی سافٹ ویئر کوڈ میں موجود یہ سکیورٹی خامی ایک دہائی سے زائد عرصے سے پوشیدہ چلی آ رہی تھی جس کی وجہ سے روایتی طریقوں اور انساني ماہرین کے لیے اس کو تلاش کرنا انتہائی پیچیدہ اور مشکل کام تھا تاہم الفابیٹ سے وابستہ سکیورٹی ادارے وِز نے اپنے خودکار نظام وِز اٹلس کے ذریعے اس خامی کو کامیابی سے دریافت کیا ہے جس میں گوگل کے جیمنائی 4 آرگن اور اوپن اے آئی کے جی پی ٹی 5.6 سول جیسے جدید ترین مصنوعی ذہانت کے ماڈلز کا استعمال کیا گیا ہے۔
خامیوں کی تفصیلات عام ہونے کے بعد پی ایچ پی کی اوپن سورس ٹیم نے فوراً سافٹ ویئر کے کوڈ میں موجود نقائص کو دور کرنے کے لیے ہنگامی حفاظتی اصلاحات جاری کر دی ہیں اور تمام ویب سائٹ مالکان اور سرور منتظمین کو بلا تاخیر نئی اپ ڈیٹس نصب کرنے کا انتباہ جاری کیا ہے جبکہ قومی سائبر سکیورٹی ایجنسیوں نے ہدایت کی ہے کہ جن سسٹمز پر سکیورٹی پیچز فوری طور پر انسٹال نہ ہو سکیں ان کے حساس ویب صفحات کو سائبر حملوں سے محفوظ رکھنے کے لیے عارضی طور پر انٹرنیٹ سے منقطع رکھا جائے۔
سائبر سکیورٹی کمپنیوں نے خبردار کیا ہے کہ ہیکرز اور حملہ آوروں نے ان تمام غیر محفوظ نظاموں کو نشانہ بنانا شروع کر دیا ہے جن پر ابھی تک حفاظتی اپ ڈیٹس نصب نہیں کی گئی ہیں اور چونکہ اب خامیوں کی تمام تر تکنیکی تفصیلات عوامی سطح پر دستیاب ہیں اس لیے ہیکرز کے لیے بھی مصنوعی ذہانت کا سہارا لے کر ان خامیوں کو سمجھنا اور سائبر حملوں کو تیزی سے بڑے پیمانے پر پھیلانا نسبتاً آسان ہو گیا ہے جس کی وجہ سے عالمی سکیورٹی اداروں اور ہیکرز کے درمیان ایک نئی دوڑ شروع ہو چکی ہے۔